Rechtliche Rahmenbedingungen und technische Anforderungen an die funktionale Sicherheit in hochflexiblen, rekonfigurierbaren Fertigungszellen
Häufige Produkt- und Werkzeugwechsel verkürzen die Rüstzyklen dramatisch und erhöhen die Flexibilität von Fertigungszellen. Ohne standardisierte und vorab geplante Sicherheitskonzepte drohen bei jedem Umbau langwierige Revalidierungen und rechtliche Risiken im Rahmen des CE-Konformitätsrechts. Dieser Artikel beleuchtet die gesetzlichen Vorgaben, technische Lösungsansätze und praktische Strategien, die Betreiber hochflexibler, rekonfigurierbarer Fertigungszellen benötigen, um Sicherheit, Effizienz und Rechtskonformität zu vereinen.
Inhaltsverzeichnis
Gesetzliche Grundlagen: EU-Maschinenverordnung 2023/1230 und die ‚wesentliche Veränderung‘
Mit der EU-Maschinenverordnung (EU) 2023/1230 wird der Begriff der „wesentlichen Veränderung“ (Art. 3 Nr. 16) erstmals EU-weit verbindlich kodifiziert. Der Stichtag für die verbindliche Anwendung ist der 20. Januar 2027. Ab diesem Datum entfällt die Übergangsfrist für Alt-Zertifikate, die bislang nach der Maschinenrichtlinie 2006/42/EG gültig waren.
Wird ein Umbau physisch oder digital nicht vom ursprünglichen Hersteller vorgesehen und erfordert neue Risiken sowie zusätzliche Schutzmaßnahmen, wird der Betreiber rechtlich zum Hersteller nach Art. 18. Das bedeutet eine volle Pflicht zur Konformitätsbewertung und zur Ausstellung einer neuen CE-Kennzeichnung.
Pflichten des Betreibers bei nicht vorgesehenen Umbauten
- Erhalt des Herstellerstatus und damit Verantwortung für die gesamte Sicherheitsbewertung.
- Durchführung einer vollständigen Risikobeurteilung gemäß der Verordnung.
- Erstellung einer neuen Konformitätsbewertung und Anbringung des CE-Zeichens.
- Dokumentation aller Änderungen und Nachweise für die Aufsichtsbehörden.
FAQ zur Herstellerpflicht
- Wird ein Betreiber beim Rüsten einer Zelle automatisch rechtlich zum Hersteller? Nein, solange die Umbauten (z. B. vordefinierte Greiferwechsel, angepasste Schutzfelder) im ursprünglichen Sicherheits- und Betriebskonzept des Herstellers bereits eingeplant und risikobeurteilt waren. Unvorhergesehene Gefährdungen lösen die ‚wesentliche Veränderung‘ aus.
- Wie wird der Validierungsaufwand bei häufig wechselnden Produkten minimiert? Durch modulare Sicherheitskonzepte, bei denen Schutzzonen und Parametersätze vorkonfiguriert und validiert sind. Beim Chargenwechsel erfolgt lediglich eine codierte Umschaltung (z. B. via Rezeptur oder RFID am Greifer), ohne erneute Logik-Programmierung.
Technische Enabler: Dynamische Schutzfelder und EN ISO 13849-1
Die 2023 novellierte EN ISO 13849-1 regelt präzise die Anforderungen an sicherheitsbezogene Anwendungssoftware (SRASW) und deren Parametrierung. Sie definiert die Performance-Level (PL)-Klassen von PL a bis PL e, die für funktionale Sicherheitskreise zu erreichen sind.
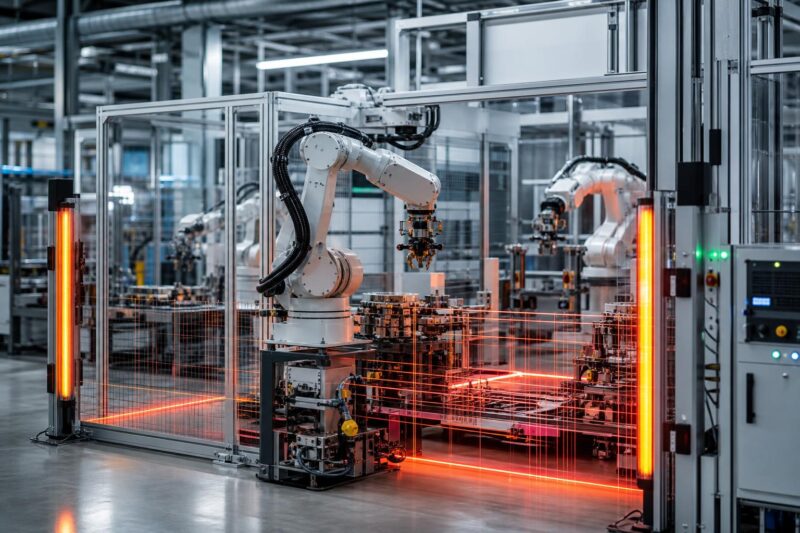
Statt starrer mechanischer Schutzzäune setzen moderne flexible Zellen auf:
- 2D-/3D-Sicherheitslaserscanner
- Radarsensoren
- Softwarebasierte Schutzfeld-Umschaltung
Durch vordefinierte Schutzfeld-Sets kann die Steuerung ohne Eingriff in den validierten Quellcode zwischen verschiedenen Fertigungsmodi wechseln. Die Parameterverwaltung erfolgt rezepturabhängig, sodass ein Wechsel von einem schweren Aluminium-Frästeil zu einem filigranen Medizinbauteil automatisch die passenden Bremswege und Überwachungszonen lädt.
Konkrete technische Lösungsansätze
- Modulare Sicherheits-PLC mit integrierter Feld-Datenbank für PL-a-e.
- Rezeptur-basierte Aktivierung von Schutzfeld-Sätzen über RFID oder CNC-Schnittstellen.
- Parametrisierte Sicherheits-Software, die nur Parameter, nicht Logik, ändert.
- Vordefinierte „Safety-Profiles“ für unterschiedliche Werkstückgewichte und Greiferkinematik.
Herausforderungen im Engineering: Revalidierungs-Falle und Cybersecurity
Der häufige Wechsel von Werkzeuggeometrien oder Bahndaten kann zur Revalidierungs-Falle führen. Wird die sicherheitsgerichtete Logik-Software modifiziert, erlischt die Gültigkeit bestehender Nachweise und eine vollständige Software-Revalidierung wird notwendig.
Zusätzlich eröffnet die zunehmende Vernetzung von rekonfigurierbaren Zellen neue Angriffsflächen. Gemäß Anhang III (Abschnitt 1.1.9) der MVO 2023/1230 müssen Sicherheitssteuerungen gegen Korrumpierung und Manipulation geschützt sein – ein klarer Hinweis darauf, dass Cybersecurity jetzt ein integraler Bestandteil der funktionalen Sicherheit ist.
Praxisnahe Ansätze zur Reduktion des Validierungsaufwands
Um den Aufwand bei häufigen Produktwechseln zu minimieren, empfehlen Experten modulare Sicherheitskonzepte:
- Vorkonfigurierte Schutzzonen werden einmalig validiert und anschließend als Bausteine wiederverwendet.
- Parameter-Sets werden per Rezeptur- oder RFID-Trigger automatisch geladen.
- Software-Updates erfolgen ausschließlich auf Parameter-Ebene, nicht auf Logik-Ebene.
- Einbindung von Sicherheits-PLC-Herstellern, die integrierte Cyber-Security-Module anbieten.
Zeitplan und Übergangsfristen
Die Verordnung tritt am 20. Januar 2027 in Kraft. Der Übergangszeitraum von Erlass bis Vollinkrafttreten beträgt 42 Monate. Betreiber sollten daher bereits jetzt die Sicherheitsarchitektur ihrer Fertigungszellen prüfen und die notwendigen modularen Konzepte implementieren, um die Frist einzuhalten.
Fazit
Die Kombination aus der neuen EU-Maschinenverordnung 2023/1230 und den technischen Vorgaben der EN ISO 13849-1 stellt Betreiber hochflexibler, rekonfigurierbarer Fertigungszellen vor eine doppelte Herausforderung: Sie müssen rechtliche Pflichten erfüllen und gleichzeitig den Engineering-Aufwand für häufige Umbauten reduzieren. Durch vorausschauende Integration von dynamischen Schutzfeldern, parametrierbarer Sicherheitssoftware und robusten Cyber-Security-Maßnahmen können Unternehmen die Revalidierungs-Falle umgehen, die CE-Konformität wahren und gleichzeitig die Vorteile kurzer Rüstzeiten und kleiner Losgrößen voll ausschöpfen. Der klare Handlungsrahmen und die definierten Übergangsfristen bieten dabei eine solide Basis für die strategische Planung bis zum Stichtag im Januar 2027.