Verbindliche Stichtage durch CRA (EU 2024/2847) und Maschinenverordnung (EU 2023/1230) – Wie Euchner auf der SPS 2026 sichere OT-Lösungen präsentiert
Der europäische Maschinenbau steht an einem Wendepunkt: Neue EU-Gesetze wie der Cyber Resilience Act (CRA) und die EU-Maschinenverordnung (EU-MV) setzen verbindliche Fristen für die Konformität von Maschinensicherheits- und OT-Security-Lösungen. Auf der SPS 2026 demonstrierte Euchner, wie seine vernetzten Produkte bereits heute die geforderten regulatorischen Anforderungen erfüllen und gleichzeitig die technische Integration vereinfachen.
Inhaltsverzeichnis
Relevante EU-Regulierungen und ihre verbindlichen Stichtage
Maschinenbauer und Betreiber müssen sich an folgende Termine halten:
- 20. Januar 2027 – Inkrafttreten der EU-Maschinenverordnung (EU) 2023/1230, die die bisherige EG-Maschinenrichtlinie 2006/42/EG vollständig ablöst (Quelle S2).
- 11. September 2026 – Beginn der Meldepflicht für aktiv ausgenutzte Sicherheitsvorfälle nach Art. 14 des Cyber Resilience Act (CRA) (EU) 2024/2847. Hersteller müssen innerhalb von 24 Stunden an die ENISA-Meldeplattform melden (Quelle S1).
- 11. Dezember 2027 – Vollständige Anwendung des CRA, inklusive aller horizontalen Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Quelle S1).
Die enge Verzahnung von funktionaler Sicherheit und Cybersicherheit wird damit gesetzlich verankert: Die Maschinenverordnung verlangt erstmals in Anhang III explizit Schutz vor Manipulationen und Verfälschungen von Steuerungen und Sicherheitssoftware.
IEC 62443-4-1 Zertifizierung und die Rolle von CERT@VDE – CRA-Ready Entwicklung
Euchner hat seit Anfang 2023 den Entwicklungsprozess nach IEC 62443-4-1 (Maturity Level 2/3) zertifizieren lassen. Diese Norm deckt den gesamten “Secure Product Development Lifecycle” ab und umfasst acht Prozessbereiche, darunter:
- Security-Anforderungen und -Spezifikation
- Bedrohungsmodellierung und Risikoanalyse
- Testen und Verifizierung von Sicherheitsfunktionen
- Richtlinien zur Schwachstellenbehebung und Offenlegung
- Koordiniertes Patch-Management
Durch die Kooperation mit dem Cyber Emergency Response Team des VDE (CERT@VDE) ist das interne Product Security Incident Response Team (PSIRT) von Euchner unmittelbar an eine koordinierte Schwachstellenstelle angebunden. Das entspricht einer der zentralen Vorgaben des CRA, wonach Hersteller aktiv an einer europäischen Meldestrategie teilnehmen müssen.
Die Zertifizierung belegt jedoch ausschließlich den Entwicklungsprozess, nicht automatisch die Sicherheit jedes einzelnen Endprodukts. Die Endprodukt-Verantwortung bleibt beim Inverkehrbringer (siehe Counterpoint).
Standardisierung von IO-Link Safety nach IEC 61139-2 – Technische Vorteile und das 20-Meter-Problem
Ein zentrales Element der vorgestellten Lösung ist IO-Link Safety, das auf der Norm IEC 61139-2 beruht. Die wichtigsten Merkmale:
- Einzelleitung (“Black Channel”) über klassische 3- bzw. 5-polige, ungeschirmte M12-Steckverbinder.
- Maximale Punkt-zu-Punkt-Kabellänge von 20 Meter (Jahr 2023, Quelle S3).
- Erreichbares Sicherheitsniveau bis PL e / SIL 3, damit funktionale Sicherheitsdaten bis zur höchsten Integritätsklasse manipulationssicher bleiben.
- Parallelübertragung von Standard-Diagnosedaten, was die Verdrahtungsmenge im Feld signifikant reduziert.
Der Ansatz reduziert den Verdrahtungsaufwand, erhöht die Anlagenverfügbarkeit durch integrierte Diagnosefunktionen und erleichtert die Planung. Allerdings erfordert IO-Link Safety kompatible Mastersysteme sowie FSoE-/Profisafe-Gateways, was zu einem erhöhten initialen Engineering-Aufwand führen kann (siehe Counterpoint).
Euchners Portfolio auf der SPS 2026 – CTS Gate System und modulare Schutztürsysteme
Auf der SPS 2026 präsentierte Euchner mehrere Kernprodukte, die sowohl funktionale Sicherheit als auch integrierte OT-Security berücksichtigen:
- CTS Gate System – Ein kompaktes Griffmodul für Schwenk- und Schiebetüren. Es bietet eine Zuhaltekraft von bis zu 5.000 Newton (Jahr 2026, Quelle S4) und erfüllt Sicherheitsanforderungen bis PL e. Das Design ermöglicht die nachträgliche Integration in bestehende CTS-Anwendungen ohne zusätzlichen Türgriff.
- EKS2-Leseeinheit – Erweiterung des Electronic-Key-Systems EKS2 um die Möglichkeit, Smartcards zu lesen. Die kompakte Bauform lässt sich in kleine Bedienpanels integrieren, LED-Anzeige visualisiert den Betriebszustand.
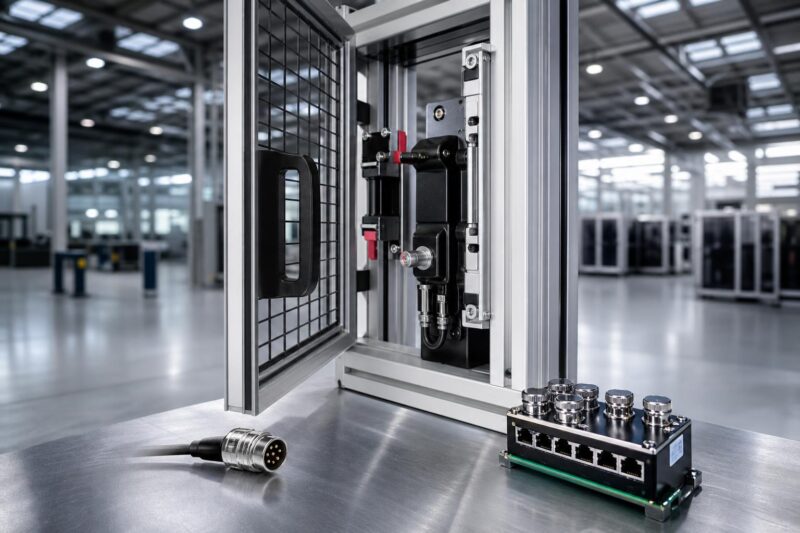
- MGB2 Modular – Ein vollständig modulares Schutztürsystem, das mit Standard-Komponenten flexibel skaliert werden kann. Unterstützte Feldbusse: Profinet, EtherCAT(P) und EtherNet/IP. Eingebauter Ethernet-Switch reduziert Verdrahtungsaufwand; Schutzart IP65, Betriebstemperatur bis -30 °C, Sicherheitslevel bis PL e / SIL 3.
Alle Systeme nutzen die standardisierte Schnittstelle von IO-Link Safety, wodurch die Anbindung an zentrale Steuerungen vereinfacht und der Planungs- sowie Installationsaufwand reduziert wird.
Praxisnahe Unterstützung für Maschinenbauer – Security-by-Design und Schwachstellenmanagement
Euchner bietet über seine “Safety Services” umfassende Unterstützung:
- Bedrohungs- und Risikoanalysen im Kontext der neuen Maschinenverordnung.
- Identifikation und Bewertung von Security-Schwachstellen in vernetzten Komponenten.
- Begleitung bei der Umsetzung von Security-by-Design-Konzepten, um die Entwicklungszyklen frühzeitig CRA-konform zu starten.
- Management von Security-Updates und kontinuierliches Schwachstellen-Monitoring über das PSIRT – CERT@VDE-Kooperationsmodell.
- Beratung zu Konformität, Meldepflichten und Haftungsreduktion beim Inverkehrbringen.
Damit schafft Euchner nicht nur technische, sondern auch regulatorische Planungssicherheit für Hersteller und Anlagenbetreiber.
FAQ – Häufig gestellte Fragen zur neuen Rechtslage
Warum drängt der Cyber Resilience Act Maschinenbauer bereits vor Ende 2027 zum Handeln?Obwohl der CRA vollständig erst ab dem 11. Dezember 2027 gilt, verlangt Art. 14 bereits ab dem 11. September 2026 die Meldung aktiv ausgenutzter Schwachstellen innerhalb von 24 Stunden. Gleichzeitig muss die Produktentwicklung frühzeitig auf “Security-by-Design” umgestellt werden, um die Fristen einzuhalten.Was unterscheidet die IEC 62443-4-1 von der funktionalen Sicherheitsnorm ISO 13849-1?ISO 13849-1 bewertet die funktionale Sicherheit zur Vermeidung zufälliger physikalischer Ausfälle (Safety). IEC 62443-4-1 regelt hingegen den Lebenszyklus zur Abwehr absichtlicher digitaler Angriffe und Manipulationen (Security). Beide Disziplinen müssen künftig unter der EU-Maschinenverordnung gemeinsam nachgewiesen werden.
Risiken und Gegenmaßnahmen – Gegenüberstellung von Counterpoints
- Zertifizierung nach IEC 62443-4-1 garantiert nur den Entwicklungsprozess, nicht automatisch die Sicherheit jedes Endprodukts. Verantwortung bleibt beim Inverkehrbringer, daher sind zusätzliche Produkt-Tests und Dokumentationen erforderlich.
- IO-Link Safety erfordert kompatible Master- und Gateway-Systeme. Der erhöhte Engineering-Aufwand wird durch Einsparungen bei Feldverkabelung und Wartungsaufwand ausgeglichen, muss aber bei Projektplanungen berücksichtigt werden.
Fazit
Die Kombination aus verbindlichen EU-Stichtagen, einer nach IEC 62443-4-1 zertifizierten Entwicklungsstrategie und der normbasierten Kommunikation über IO-Link Safety macht Euchners Portfolio zur praktischen Antwort auf die wachsenden regulatorischen Anforderungen. Hersteller erhalten mit den vorgestellten Lösungen nicht nur ein technisches Werkzeug, das Verdrahtungsaufwand reduziert und Sicherheitsdaten bis PL e manipulationssicher überträgt, sondern auch einen klaren Fahrplan für die Einhaltung von CRA-Meldepflichten und der EU-Maschinenverordnung. Durch die enge Zusammenarbeit mit CERT@VDE, ein strukturiertes PSIRT und umfangreiche Safety Services bietet Euchner zudem ein umfassendes Unterstützungspaket, das von der Risiko-analyse bis zum Patch-Management reicht. Maschinenbauer, die frühzeitig auf diese vernetzten, zertifizierten Lösungen setzen, sichern sich einen deutlichen Wettbewerbsvorteil und minimieren das Haftungsrisiko im sich schnell verändernden europäischen Rechtsrahmen.