Regulatorische Fristen und technische Härtung industrieller OT-Netzwerke – IEC 62443, NIS-2 und der EU Cyber Resilience Act (CRA)
Produktionsnetzwerke (OT) werden immer stärker mit klassischen IT-Systemen verknüpft und geraten dadurch zunehmend ins Visier von Cyberangriffen. Gleichzeitig erhöhen die europäischen Vorgaben NIS-2 und der Cyber Resilience Act (CRA) den Druck auf Hersteller und Betreiber, nachweislich sichere Kommunikationsinfrastrukturen zu betreiben. Dieser Artikel fasst die relevanten regulatorischen Termine, die technischen Kernanforderungen nach IEC 62443-4-2 sowie konkrete Hardware-Lösungen zusammen, die Unternehmen dabei unterstützen, ihre OT-Netzwerke resilient und konform zu gestalten.
Inhaltsverzeichnis
Der EU Cyber Resilience Act – Fristen und Pflichten
Der CRA (Verordnung (EU) 2024/2847) regelt seit dem 10. Dezember 2024 die Cybersicherheit vernetzter Produkte mit digitalen Elementen. Für die Industrie bedeutet das verbindliche Haftung und technische Vorgaben, die schrittweise in Kraft treten:
- 10.12.2024: Inkrafttreten der Verordnung (EU) 2024/2847.
- 11.09.2026: Beginn der Meldepflicht für aktiv ausgenutzte Schwachstellen (Artikel 14 CRA). Hersteller müssen innerhalb von 24 Stunden Frühwarnungen bereitstellen.
- 11.12.2027: Vollständige Anwendbarkeit der technischen Produktanforderungen. Alle vernetzten Produkte benötigen eine CE-Kennzeichnung und eine konforme Konformitätsbewertung.
Verstöße können mit einem Höchstbußgeld von 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes geahndet werden (Quelle S1).
NIS-2 – Anforderungen an Betreiber kritischer Infrastrukturen
Die NIS-2-Richtlinie verpflichtet Betreiber kritischer und wichtiger Infrastrukturen, ein nachweisbares Risikomanagement in ihrer Lieferkette zu implementieren. Zu den zentralen Aufgaben zählen:
- Identifikation und Bewertung von Cyberrisiken über die gesamte Wertschöpfungskette.
- Durchführung regelmäßiger Sicherheitsprüfungen und Incident-Response-Übungen.
- Dokumentation und Meldung von Sicherheitsvorfällen an nationale Behörden.
Die Vorgaben überschneiden sich mit den technischen Schutzmaßnahmen, die in IEC 62443 definiert sind, sodass eine integrierte Umsetzung beiden Regelwerken dient.
Technische Standards – IEC 62443-4-2 Security Level 2
IEC 62443-4-2 legt technische Sicherheitsanforderungen für einzelne IACS-Komponenten fest. Security Level 2 (SL 2) bescheinigt den Schutz gegen vorsätzliche Manipulationen durch Angreifer mit einfachen Werkzeugen, grundlegenden Ressourcen und generischem Wissen. Im Gegensatz zu SL 1, das nur versehentliche Fehlbedienungen adressiert, deckt SL 2 folgende Anforderungen ab:
- Hardware-basierte Integritätsprüfungen (Secure Boot).
- Rollenbasierte Nutzerauthentifizierung und verschlüsselte Management-Schnittstellen.
- Sieben Fundamental Requirements (FRs) der IEC 62443, die u. a. Zugriffskontrolle, Systemhärtung und Vorfallsmanagement umfassen.
Die Zertifizierung nach IEC 62443-4-2 SL 2 bietet somit eine nachweisbare Resilienz gegenüber typischen Cyberangriffen.
Zertifizierte Komponenten als Bausteine
Mehrere Produkte von Moxa erfüllen die IEC 62443-4-2 SL 2-Zertifizierung und unterstützen Unternehmen bei der Umsetzung von NIS-2 und CRA-Anforderungen:
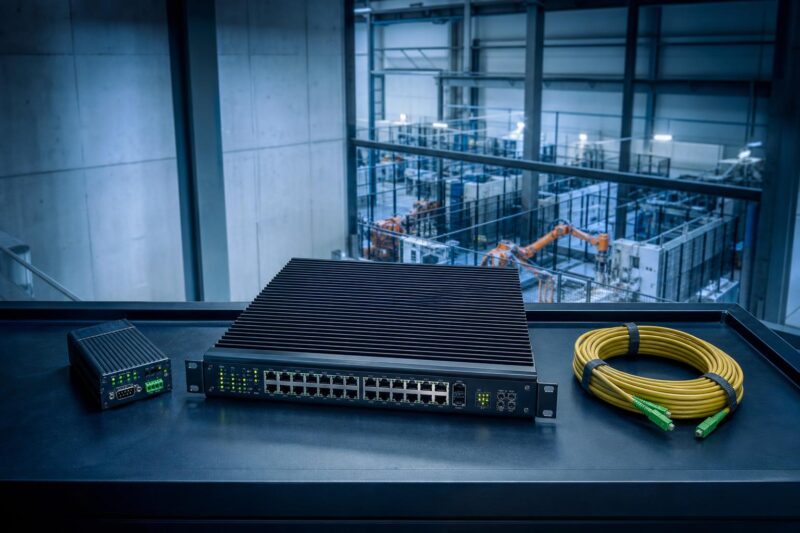
- RKS-G4000-PL Switch: Lüfterloser Rack-Mount-Switch mit bis zu zwölf 10 GbE-SFP+-Ports, MACsec-Verschlüsselung (IEEE 802.1AE) und Secure Boot.
- NPort 6600-G2 Serie: Serielle Geräteserver mit Secure-by-Design-Architektur, zertifiziert nach IEC 62443-4-2 SL 2, inklusive rollenbasierter Authentifizierung.
- ioLogik 1400 Remote-I/O-Plattform: IEC 62443-4-1 entwickelt, mit Security-Funktionen nach IEC 62443-4-2, Dual-Ethernet-Ports und ATEX-Zertifizierung.
- EDS-4000/G4000 Managed Switches: Industrie-taugliche Zuverlässigkeit, Turbo-Ring-Redundanz, zertifiziert nach IEC 62443-4-2 SL 2 und IEC 61850-3.
- EDR-Router Serie: Kombinierte Firewall-, VPN-, Routing- und Switching-Funktionen, unterstützt Netzwerksegmentierung und Fernzugriffssicherheit.
Alle genannten Geräte sind zudem auf Langlebigkeit (10-Jahres-Langzeitverfügbarkeit) ausgelegt und unterstützen zentrale Netzwerk-Management-Plattformen wie MXview One, die Transparenz und Konfiguration über den Web-Browser ermöglichen.
MACsec (IEEE 802.1AE) – Layer-2-Verschlüsselung für das OT-Backbone
MACsec verschlüsselt und authentifiziert Ethernet-Frames auf Schicht 2, also direkt auf Hardware-Ebene, ohne nennenswerte Latenzeinbußen. Die wichtigsten Merkmale:
- Verschlüsselung auf Layer 2 (IEEE 802.1AE) – Punkt-zu-Punkt-Verschlüsselung auf Ethernet-Ebene seit 2018.
- Schutz vor Sniffing, Man-in-the-Middle- und Spoofing-Angriffen, insbesondere in zeitkritischen Netzen wie IEC 61850.
- Nahe-null-Latenz, sodass Echtzeit-Anforderungen von Automatisierungsnetzwerken unverändert bleiben.
Durch die Integration von MACsec in den RKS-G4000-PL wird der Datenverkehr im OT-Backbone abhör- und manipulationssicher, was die Anforderungen des CRA an “Security by Design” unterstützt.
Netzwerk-Redundanz und Wiederherstellungszeit – Turbo Ring
Industrienetzwerke benötigen hohe Verfügbarkeit. Die Turbo-Ring-Technologie von Moxa stellt die Netzwerkverbindung nach einem Ausfall in weniger als 50 Millisekunden wieder her (Messwert 2024, Quelle S3). Diese schnelle Wiederherstellung reduziert Ausfallzeiten und unterstützt die Einhaltung der von NIS-2 geforderten Verfügbarkeitsziele.
Praxisnahe Umsetzung – Risiken und Gegenmaßnahmen
Typische Gegenargumente und ihre Relevanz
- Zertifizierte Hardware allein genügt nicht: Eine IEC 62443-4-2-Zertifizierung bezieht sich nur auf die einzelne Komponente. Das Zusammenspiel im Gesamtsystem (IEC 62443-3-3) und organisatorische Richtlinien (IEC 62443-2-1) sind entscheidend. Fehlerhafte Segmentierung oder schwache Passwörter können die Hardware-Security zunichte machen.
- Nachrüstung von Legacy-Infrastrukturen: Ältere Feldgeräte und serielle Schnittstellen lassen sich zwar mit Gateways (z. B. NPort-Serie) isolieren, erfordern jedoch weiterhin strenge Firewall-Regeln und Netzwerksegmentierung, um Angriffsvektoren zu minimieren.
FAQ – Was bedeutet IEC 62443-4-2 Security Level 2 in der Praxis?
Frage: Was bedeutet IEC 62443-4-2 Security Level 2 in der Praxis?
Antwort: Es bedeutet, dass die Netzwerkkomponente standardisierte technische Schutzmechanismen besitzt, um zielgerichteten Angriffen mit einfachen Methoden und Werkzeugen standzuhalten. Dazu gehören hardwarebasierte Integritätsprüfungen (Secure Boot), rollenbasierte Nutzerauthentifizierung und verschlüsselte Managementschnittstellen.
Fazit
Die Kombination aus klar definierten regulatorischen Fristen – Meldepflichten ab 11. September 2026 und vollständiger Marktanwendung ab 11. Dezember 2027 – und den technischen Vorgaben der IEC 62443-4-2 SL 2 schafft ein starkes Fundament für die Härtung industrieller OT-Netzwerke. Hardware-Features wie MACsec-Verschlüsselung und Turbo-Ring-Redundanz ermöglichen den Schutz kritischer Datenströme in Echtzeit, während zertifizierte Produkte von Moxa die Umsetzung von NIS-2 und CRA praktisch vereinfachen. Betreiber sollten jedoch nicht nur auf einzelne Zertifikate vertrauen, sondern das gesamte Systemarchitektur- und Organisationslevel berücksichtigen, um die geforderte Resilienz nachhaltig zu erreichen.